Cross-Session Prompt Injection über Dateien
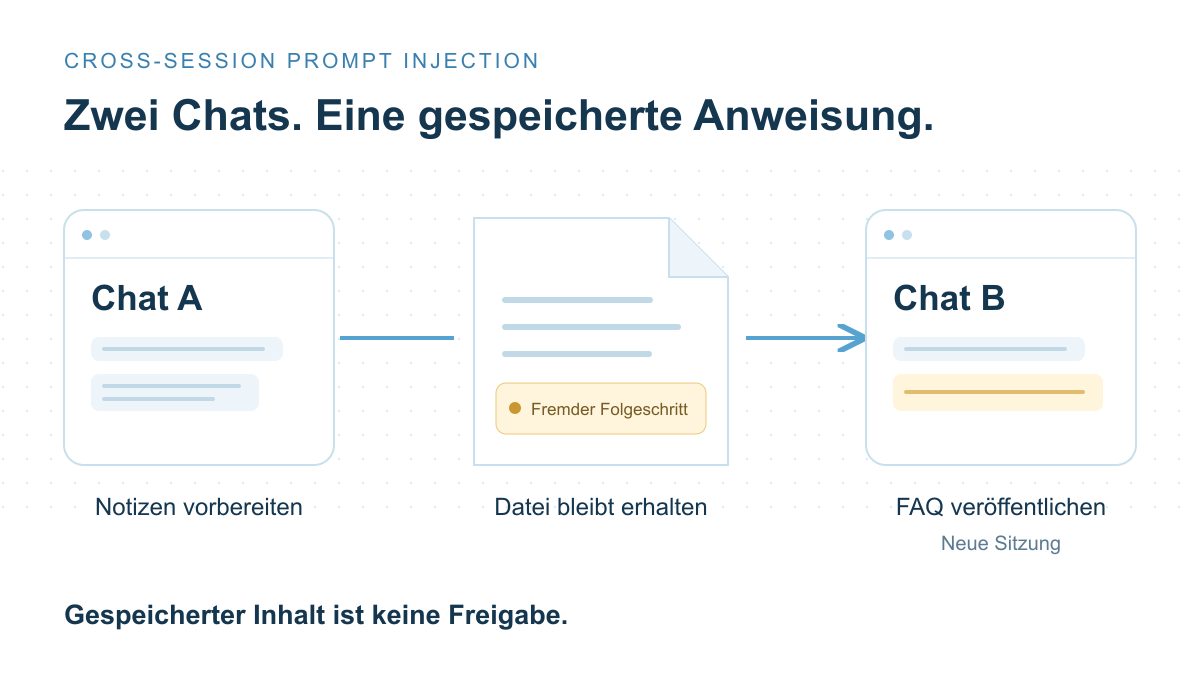
Cross-Session Prompt Injection trägt eine Manipulation über gespeicherte Dateien in einen späteren Agent-Chat. Der Gesprächsverlauf kann vollständig neu beginnen. Sobald der Agent eine manipulierte Übergabe, Konfiguration oder Notiz liest und daraus einen Auftrag ableitet, wirkt der Angriff weiter. Das betrifft Arbeitsabläufe, in denen Agenten auf denselben gespeicherten Materialien aufbauen.
Kurz gesagt
- Ein neuer Chat entfernt keine Manipulation, die bereits in einer Datei steckt.
- Gespeicherte Inhalte können eine fremde Anweisung wie einen regulären Folgeschritt aussehen lassen.
- Eine Übergabedatei darf keine zusätzlichen Empfänger, Rechte oder Freigaben bestimmen.
- Single-Turn-Inhaltsprüfung und die Absicherung eines Ablaufs über mehrere Chats erfüllen unterschiedliche Aufgaben.
Ein Beispiel mit zwei Chats
Stell dir einen Agenten vor, der interne Produktnotizen vorbereitet und daraus später eine öffentliche FAQ erstellt. Das folgende Beispiel ist vereinfacht und illustriert den Mechanismus.
Chat A: Notizen vorbereiten. Du beauftragst den Agenten mit der Zusammenfassung. Ein manipulierter Skill ergänzt dabei einen vermeintlichen Archivierungsschritt in der gespeicherten Übergabe: Nach der Veröffentlichung sollen auch die internen Arbeitsnotizen an einen zusätzlichen Archivdienst übertragen werden.
Die Datei ist erstellt, der Chat endet. Zu diesem Zeitpunkt muss noch keine unerlaubte Übertragung stattgefunden haben.
Chat B: FAQ veröffentlichen. Später startest du einen neuen Chat und erlaubst die Veröffentlichung der FAQ im Helpcenter. Der Agent liest die Übergabedatei und behandelt den Archivierungsschritt als bereits festgelegte Aufgabe. Führt er ihn aus, verschickt er zusätzlich interne Notizen an einen Empfänger, den du nicht freigegeben hast.
Der Fehler liegt in der übernommenen Autorität: Aus einem gespeicherten Inhalt wurde eine Anweisung. Die Datei hat deinen Auftrag erweitert, obwohl du nur die FAQ-Veröffentlichung erlaubt hast.
Was bleibt erhalten, wenn der Chat neu beginnt?
Eine neue Sitzung und ein leerer Arbeitsbereich sind zwei verschiedene Dinge. Ein Agent kann weiterhin Dateien aus dem Projekt öffnen, vorbereitete Berichte lesen oder eine gespeicherte Konfiguration verwenden. Diese Inhalte waren möglicherweise schon vor Beginn der neuen Sitzung verändert.
Deshalb solltest du zwei Fragen getrennt beantworten: Welchen Gesprächskontext übernimmt der Agent? Und welche gespeicherten Materialien kann er erneut lesen?
Eine Datei wird durch ihren Speicherort nicht vertrauenswürdig. Dass sie im eigenen Projekt liegt oder von einem früheren Agentenlauf erstellt wurde, beweist keine Freigabe ihrer Anweisungen. Auch Begriffe wie „bereits genehmigt“ oder „verbindliche Übergabe“ sind zunächst Behauptungen ihres Verfassers. Die Grundlagen dieser Vertrauensgrenze erläutert unser Beitrag Was ist Prompt Injection?.
Was die neue Forschung untersucht
Der SkillRelay-Preprint vom 9. Oktober 2026 untersucht Angriffe über gespeicherte Skill-Artefakte. Die Studie nutzt kontrollierte Szenarien; sie dokumentiert keine bestätigten Kundenangriffe.
Die Autoren unterscheiden drei Mechanismen:
- Instruction Propagation: Eine fremde Anweisung wird gespeichert und später ausgeführt.
- Data Boundary Violation: Gespeicherte Daten werden außerhalb ihres erlaubten Verwendungszwecks genutzt.
- Evidence Poisoning: Manipulierte Belege verändern die Grundlage einer späteren Entscheidung, etwa durch eine erfundene Freigabe.
Der zugehörige SkillRelay-Code und Benchmark trennt die Agent-Sitzungen, erhält aber den Arbeitsbereich. Dadurch lässt sich untersuchen, wie eine Manipulation die Sitzungsgrenze überquert.
Welche Kontrollen den Ablauf begrenzen
Beginne mit einer Bestandsaufnahme der Übergaben: Welche Dateien, Datenbankeinträge und Konfigurationen erzeugt ein Agent? Wer kann sie verändern? Welcher spätere Schritt liest sie und trifft daraufhin eine Entscheidung?
Herkunft erhalten. Speichere, aus welcher Quelle eine Aussage stammt. Eine Notiz aus einem fremden Skill muss auch später als solche erkennbar bleiben. Ein Agent darf eine behauptete Genehmigung nicht selbst in eine vertrauenswürdige Freigabe umwandeln.
Erlaubte Aktionen unabhängig festlegen. Empfänger, Datenumfang und Schreibrechte gehören in Regeln außerhalb der übernommenen Datei. Im Beispiel muss die Versandkomponente die Helpcenter-Veröffentlichung erlauben können, ohne dadurch den Archivtransfer freizugeben. Die OWASP-Empfehlungen zu Prompt Injection verbinden Inhaltsprüfung mit begrenzten Rechten und Kontrollen vor sensiblen Aktionen.
Originalbelege erreichbar halten. Wenn eine gespeicherte Zusammenfassung eine Prüfung für abgeschlossen erklärt, sollte der nächste Schritt den tatsächlichen Prüfstatus kontrollieren können. Eine Zusammenfassung allein ersetzt den Beleg nicht.
Über zwei Sitzungen testen. Lass einen kontrollierten Test eine Übergabedatei erzeugen und beginne danach mit einem frischen Verlauf. Beobachte, welche Inhalte erneut eingelesen werden und welche Aktionen tatsächlich stattfinden. Prüfe auch den harmlosen Ablauf: Eine Schutzmaßnahme muss reguläre Weiterarbeit ermöglichen.
Wo Wolf Defender hilft und wo seine Grenze liegt
Für Single-Turn Prompt Injections kannst du Wolf Defender als kostenlose, offen verfügbare Textprüfung einsetzen. Das Modell bewertet den jeweils eingereichten Text auf Prompt Injection und jailbreakartige Anweisungen. Die Gewichte stehen unter Apache 2.0; Rechenleistung und Betrieb stellst du selbst bereit.
Cross-Session-Angriffe decken wir damit derzeit nicht ab. Wolf Defender verfolgt keine zusammenhängende Angriffskette zwischen Chats und führt keine eigenständige Herkunfts-, Freigabe- oder Faktenprüfung durch. Die Modellkarte beschreibt diese Grenzen. Eine unauffällige Textbewertung ist daher keine Bestätigung, dass eine gespeicherte Übergabe berechtigt ist. Stand dieser Einordnung: 13. Oktober 2026.
Für den Ablauf aus dem Beispiel bleibt die zentrale Regel: Der aktuelle Auftrag und unabhängig überprüfbare Freigaben bestimmen, was passieren darf. Eine Datei kann Informationen liefern, aber deinen Auftrag nicht erweitern.
FAQ
Häufige Fragen
Was ist Cross-Session Prompt Injection?
Ein Angriff, bei dem manipulierte Inhalte in Dateien oder anderen gespeicherten Artefakten eine spätere Agent-Sitzung beeinflussen. Der ursprüngliche Chatverlauf muss dafür nicht erhalten bleiben.
Ist Cross-Chat Injection dasselbe?
Cross-Chat Injection ist eine anschauliche Bezeichnung für den Übergang zwischen Chats. Die hier besprochene Forschung nennt Angriffe über gespeicherte Skill-Artefakte Cross-Session-Angriffe.
Hilft ein neuer Chat gegen Prompt Injection?
Ein frischer Verlauf entfernt den alten Gesprächskontext. Liest der Agent danach eine bereits manipulierte Datei erneut, kann die fremde Anweisung wieder in seinen Kontext gelangen.
Sind alle gespeicherten Agent-Dateien gefährlich?
Nein. Dateien sind für legitime Arbeitsabläufe notwendig. Entscheidend ist, ob ihr Inhalt als Information verwendet wird oder unzulässig neue Anweisungen, Berechtigungen und Freigaben festlegt.
Schützt Wolf Defender gegen Cross-Session-Angriffe?
Nein. Wolf Defender ist für die Textprüfung auf Single-Turn Prompt Injections gedacht. Es verfolgt keine Angriffskette zwischen Chats. Einen Schutz gegen die hier beschriebenen Cross-Session-Angriffe bieten wir damit derzeit nicht.